UCIDM クイックスタート - LDAP 外部連携設定
この項では、UCIDM の設定に LDAP の外部連携設定を追加します。
ID 連携管理画面へのアクセスおよび設定
ID 連携管理画面にアクセスし、ログイン後に以下設定を行います。
外部連携設定
ホーム画面の「外部連携設定」を選択し、外部連携設定一覧画面に遷移します。外部連携設定一覧画面で、登録ボタンを押下します。
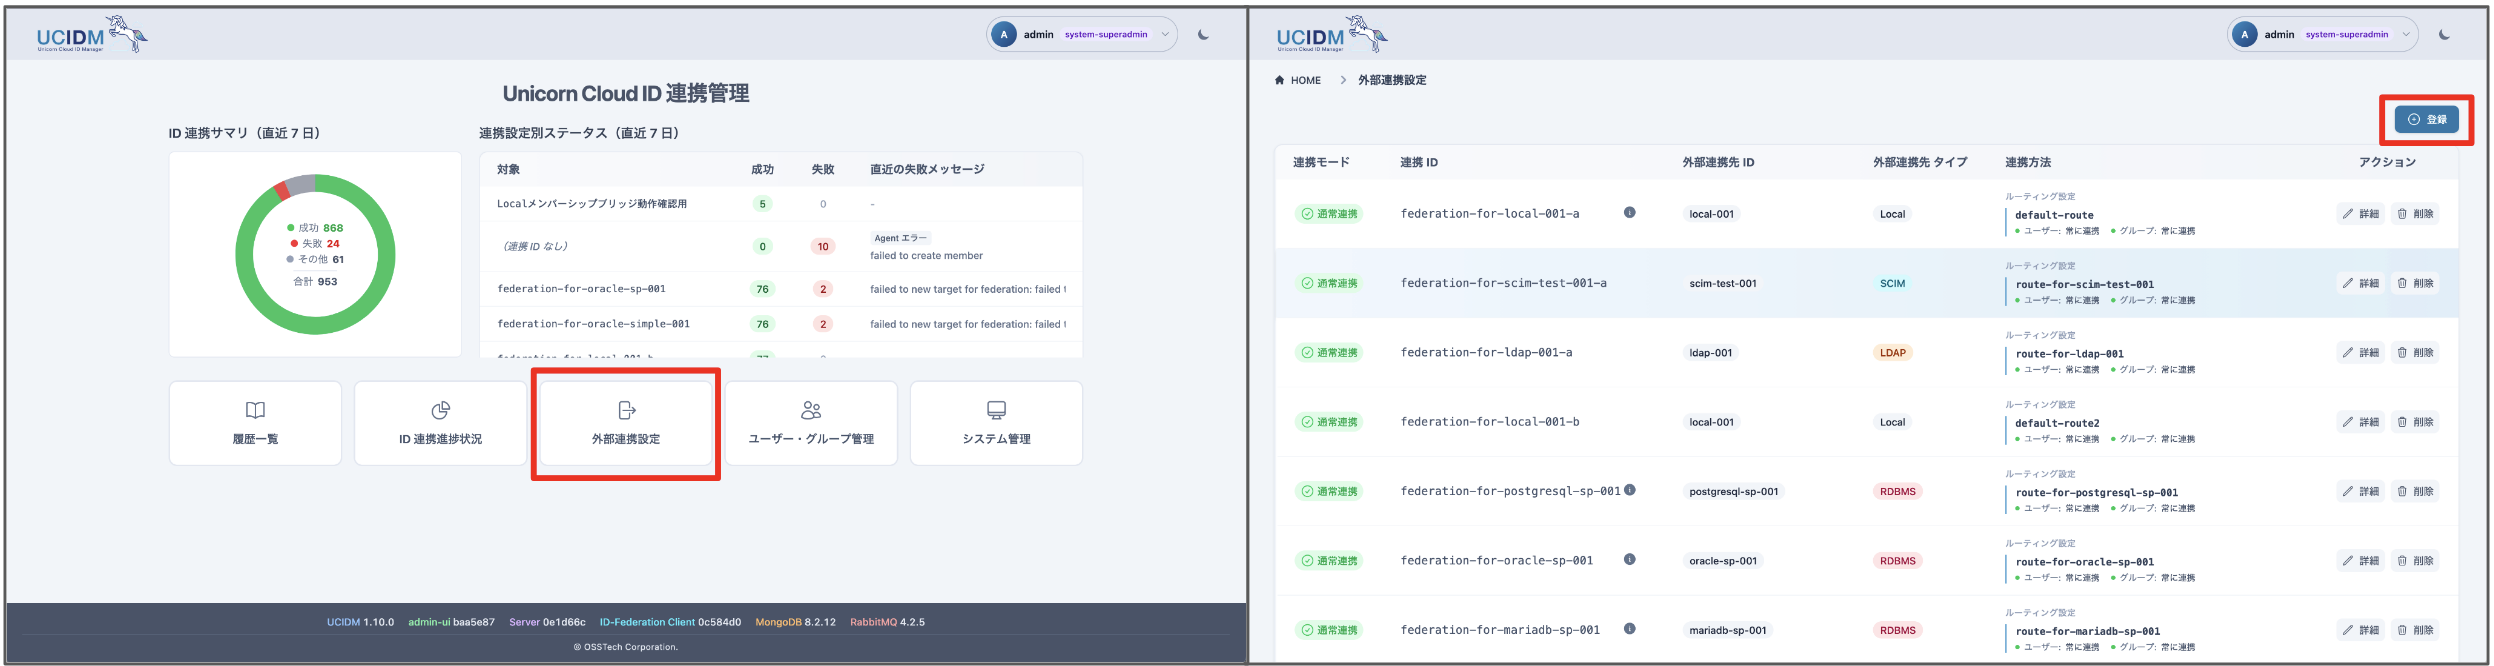
以下情報を入力して、登録ボタンを押下し、LDAP に対する外部連携設定を作成します。設定の詳細については OpenLDAP 外部連携モジュール の各項をご参照ください。
種別および基本情報
外部連携設定の種別および基本情報を指定します。
- 外部連携先の種別
- LDAP
- 連携 ID
- LDAP-IDFederation-01
- 外部連携先 ID
- LDAP-Destination-01
連携設定
- ドライランモード
- false
- この設定を true にすることで、連携先にユーザー/グループの更新データが送信されなくなります。まずは接続等の検証を行いたいといった場合は、この設定を true に設定してください。
- LDAP URL
- ldap://external-ldap.example.com
- バインド DN
- cn=admin,dc=external,dc=example,dc=com
- バインドパスワード
- password
- TLS の検証をスキップ
- true
- 外部連携先 LDAP への接続時に TLS の検証をスキップする場合は true に設定します。
- 環境に合わせた値を設定してください。
- true
- グループメンバー用属性名
- memberUid
- 環境に合わせた値を設定してください。
- memberUid
- ユーザーステータス設定情報を使用する
- false
マッピング
- ユーザーマッピング設定
- DN マッピング
- RDN 属性名
- uid
- 配置先 DN
- ou=ldappeople,dc=external,dc=example,dc=com
- 自身の環境に合わせた値を指定してください
- ou=ldappeople,dc=external,dc=example,dc=com
- RDN 属性名
- 属性マッピング
- 連携先の属性名:uid
- 連携元の属性名:uid
- 連携先の属性名:cn
- 連携元の属性名:cn
- 連携先の属性名:sn
- 連携元の属性名:sn
- 連携先の属性名:givenName
- 連携元の属性名:givenName
- 連携先の属性名:mail
- 連携元の属性名:mail
- 連携先の属性名:displayName
- テンプレート文字列:%{cn} %{sn}
- 連携先の属性名:loginShell
- 固定値:/bin/bash
- 連携先の属性名:homeDirectory
- テンプレート文字列:/home/%{uid}
- 連携先の属性名:uidNumber
- 連携元の属性名:uidNumber
- 連携先の属性名:gidNumber
- 連携元の属性名:gidNumber
- 連携先の属性名:objectClass
- 連携元の属性名:objectClass
- 連携先 LDAP に連携したい属性について、自身の環境に合わせた値を指定してください
- 連携先の属性名:uid
- DN マッピング
- グループマッピング設定
- DN マッピング
- RDN 属性名
- cn
- 配置先 DN
- ou=ldapgroup,dc=external,dc=example,dc=com
- 自身の環境に合わせた値を指定してください
- ou=ldapgroup,dc=external,dc=example,dc=com
- RDN 属性名
- 属性マッピング
- 連携先の属性名:cn
- 連携元の属性名:cn
- 連携先の属性名:description
- 連携元の属性名:description
- 連携先の属性名:gidNumber
- 連携元の属性名:gidNumber
- 連携先の属性名:objectClass
- 連携元の属性名:objectClass
- 連携先 LDAP に連携したい属性について、自身の環境に合わせた値を指定してください
- 連携先の属性名:cn
- DN マッピング
ルーティング設定
ここでは、全ユーザー・全グループをそのまま連携する形とします。「すべて連携」を選択します。
ここまでで、連携元ディレクトリサービスの OpenLDAP から UCIDM を経由して連携先 LDAP への疎通が完了となります。
連携元ディレクトリサービスの OpenLDAP のユーザー/グループの属性情報が更新されると、その情報が UCIDM を介して連携先 LDAP に自動反映されます。
連携結果については ID 連携履歴画面で確認できます。
連携元ディレクトリサービス LDAP の全データの同期
UCIDM クイックスタート - 基本設定 で行った手順により、連携元ディレクトリサービスの OpenLDAP のユーザー/グループの情報は UCIDM に対して初期連携されています。その後連携元ディレクトリサービスの OpenLDAP のユーザー/グループに対して更新された情報のみが、連携先 LDAP に伝搬されます。
連携先 LDAP を新規で構築したなど、連携元ディレクトリサービスの OpenLDAP に存在する全ユーザー/グループを連携したいといった場合は、resync update のコマンドを実行してください。
連携元ディレクトリサービスの OpenLDAP に存在する全ユーザーを再同期するコマンドは以下になります。
連携元ディレクトリサービスの OpenLDAP に存在する全グループを再同期するコマンドは以下になります。
ID 情報の再同期 のページも合わせてご参照ください。