OpenLDAP 外部連携モジュール
UCIDM は OpenLDAP に対して ID 連携できます。
OpenLDAP 外部連携設定手順
OpenLDAP 外部連携設定
管理画面にて OpenLDAP の外部連携設定が行えます。ホーム画面の「外部連携設定」を選択し、外部連携設定一覧画面に遷移します。外部連携設定一覧画面で、登録ボタンを押下することで新規外部連携設定画面が表示されます。
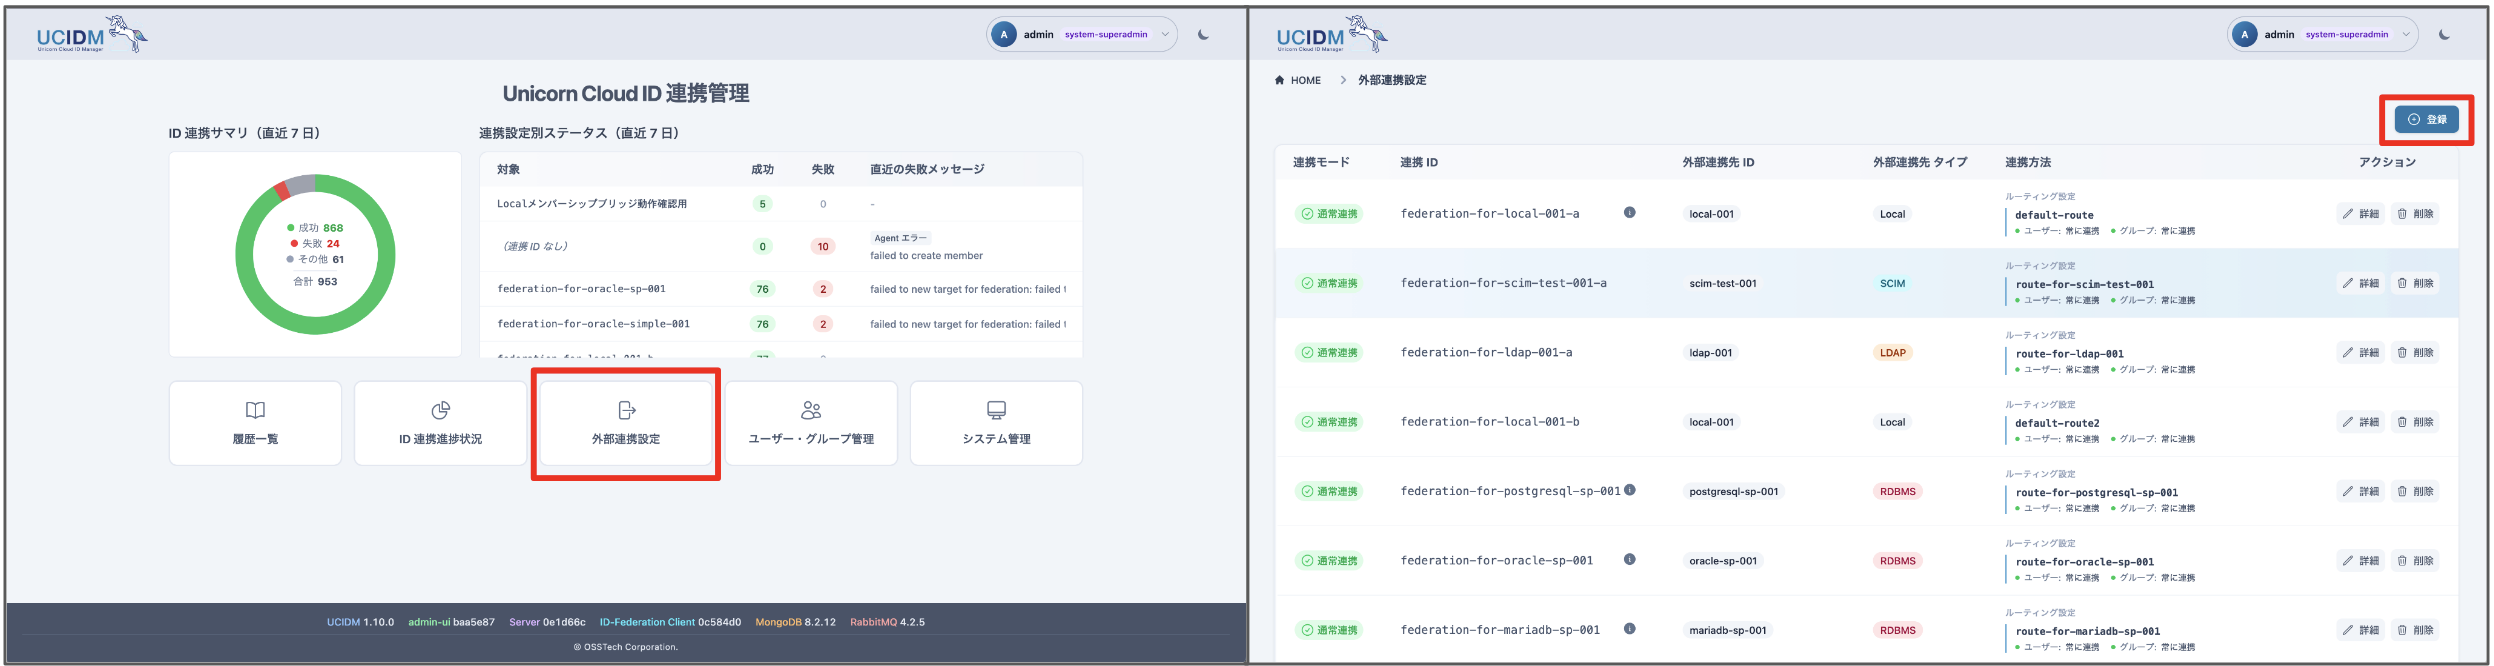
この新規外部連携設定画面の各セクションで詳細内容を設定します。
種別および基本情報
外部連携設定の種別および基本情報を指定します。
- 外部連携先の種別
- LDAP を指定します
- 既存の LDAP 外部連携設定の内容を利用する場合は、「既存の外部連携先を利用」を選択し、利用元の外部連携設定を選択してください
- 連携 ID
- 一意の連携 ID を指定します
- 外部連携先 ID
- 任意の値を指定します
- 説明
連携設定
LDAP 外部連携の連携設定を行います。設定項目と内容は次になります。
- ドライランモード
- 接続の取得やエントリの検索は行いますが、実際にエントリの追加/変更/削除は行わないモードとなります
- 主にテスト時の動作確認等に使うことを想定しています
- LDAP URL
- 接続する外部連携先 LDAP への URL
- バインド DN
- 外部連携先 LDAP の Bind DN
- バインドパスワード
- 外部連携先 LDAP の Bind DN のパスワード
- TLS の検証をスキップ
- TLS の検証をスキップするかを指定します
- ユーザーステータス設定情報を使用する
- ユーザープロファイルのステータス設定画面で指定した有効無効設定の情報を利用して、ユーザーのステータスの値を取得する場合は on にします
- ステータス用属性名
- ユーザーステータス設定情報を使用しない場合にこちらの設定が使われます
- OpenLDAP ではユーザのステータス用の属性がなく、OpenLDAP 外部連携モジュールでは、ユーザエントリのパスワードの値を書き換えることで、有効化/無効化の制御をしています
- マッピング後の属性について、true/false のステータスとして使いたい属性を指定します(有効化の場合は true、無効化の場合は false が割り当てられる必要があります)
- ステータス用属性に指定した属性については、LDAP のユーザ送信データには含まれません
- 値が未設定の場合は、連携先 LDAP へのステータス情報の反映は行われません
実施しない操作の設定
- ユーザー追加/更新を行わない
- OpenLDAP に対してユーザー追加/更新を行わない場合は、この項目をオン(true)にしてください
- ユーザー削除を行わない
- OpenLDAP に対してユーザー削除を行わない場合は、この項目をオン(true)にしてください
- ユーザーパスワード更新を行わない
- OpenLDAP に対してユーザーパスワード更新を行わない場合は、この項目をオン(true)にしてください
- グループ追加/更新を行わない
- OpenLDAP に対してグループ追加/更新を行わない場合は、この項目をオン(true)にしてください
- グループ削除を行わない
- OpenLDAP に対してグループ削除を行わない場合は、この項目をオン(true)にしてください
- グループメンバー追加を行わない
- OpenLDAP に対してグループメンバー追加を行わない場合は、この項目をオン(true)にしてください
- グループメンバー削除を行わない
- OpenLDAP に対してグループメンバー削除を行わない場合は、この項目をオン(true)にしてください
前処理・後処理スクリプト設定
UCIDM では、外部連携処理の前後で任意のシェルスクリプトを実行できます。
次の 外部連携の前処理/後処理で実行するスクリプトの配置 を参考に、スクリプトファイルを配置後、外部連携の前処理/後処理で実行するスクリプトの設定 を参考に、実行したいスクリプトファイルを指定してください。
マッピング
OpenLDAP 外部連携の以下マッピング設定を行います。以下順序でマッピングが適用されます。
- PrimaryID マッピング
- DN マッピング
- 属性マッピング
また OpenLDAP 外部連携モジュールでは、パスワード更新時にも属性マッピングを設定できます。
それぞれのマッピング設定について説明します。
PrimaryID マッピング
次の PrimaryID マッピング設定 を参考にしてください。
DN マッピング
次の DN マッピング設定 を参考にしてください。
属性マッピング
次の 属性マッピング設定 を参考にしてください。
以下は OpenLDAP 外部連携のユーザーマッピング設定の一例です。
以下は OpenLDAP 外部連携のグループマッピング設定の一例です。
以下は OpenLDAP 外部連携のパスワードマッピング設定の一例です。
ルーティング
連携するユーザー/グループの決め方について設定します。全ユーザー・全グループをそのまま連携する際は「すべて連携」を選択します。
ルーティング設定の詳細については ルーティング設定 の内容を参考にしてください。
メンバーシップブリッジ設定も行えます。詳細については メンバーシップブリッジ設定 の内容を参考にしてください。
OpenLDAP 外部連携モジュールの留意事項
ユーザステータスの有効化/無効化は、OpenLDAP の userPassword 属性の値を変更することで制御しており、次のような形で値が入ります。
- ハッシュ化されたパスワードの場合
- 有効の場合
- {CRYPT}xxxxxxxx
- 無効の場合
- {CRYPT}!xxxxxxxx
- 有効の場合
- 平文パスワードの場合
- 有効の場合
- xxxxxxxx
- 無効の場合
- {DISABLED}xxxxxxxx
- 有効の場合